01 / Proces
Začínáme pozorovatelnou aktivitou
Proces, jeho rodič a spuštěná operace tvoří výchozí bod pro posouzení události.


Prevence, detekce a reakce na koncových zařízeních v enterprise prostředí. Produkt dodává SentinelOne; APPSEC s vámi navrhne rozsah, pomůže s nasazením a poskytne podporu podle nabídky.
SentinelOne umožňuje spojit kontext a izolovat zařízení. Rozsah reakce závisí na licenci a nastavení.
 SENTINELONE / ENTERPRISE
SentinelOne / kontext události
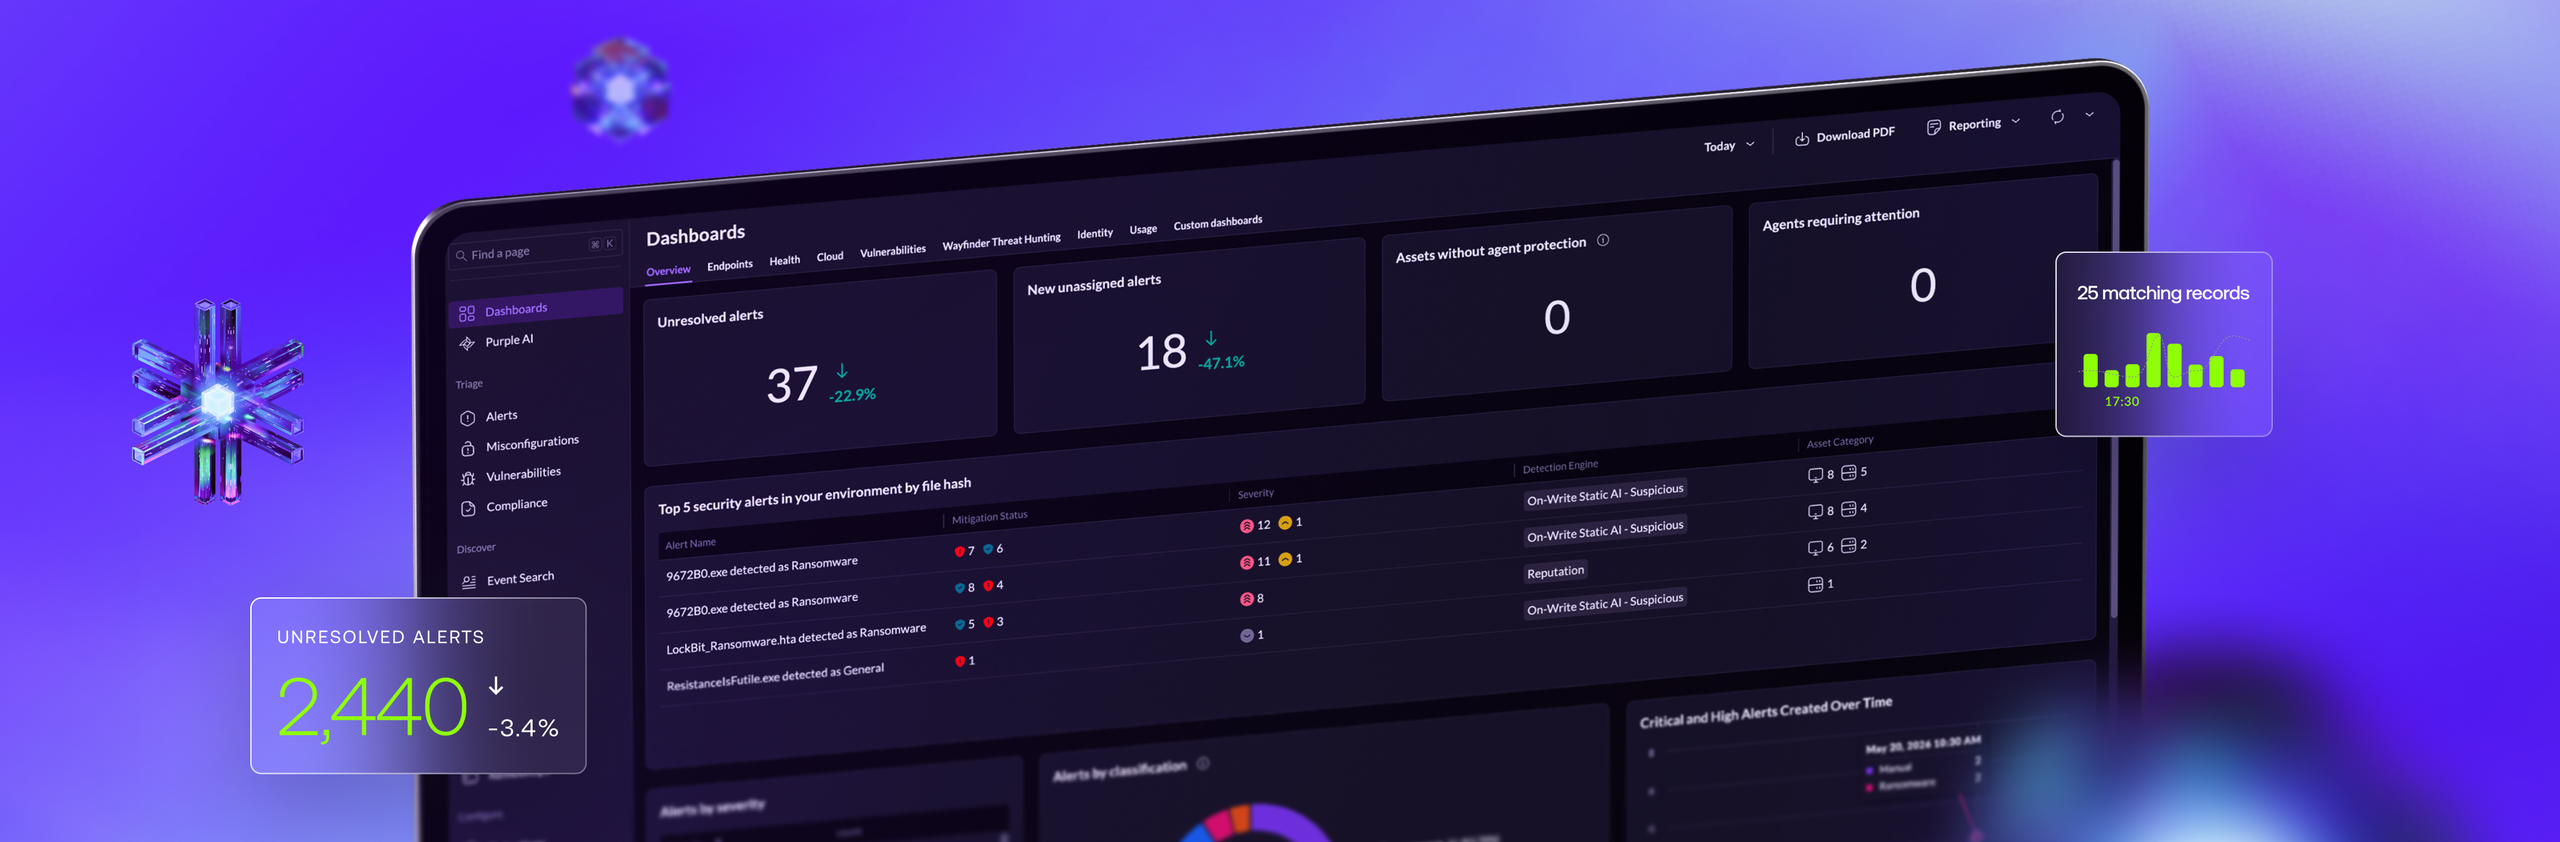
Schéma ukazuje, jak se s bezpečnostní událostí pracuje. Neslibuje automatické zastavení každé hrozby.
01 / Proces
Proces, jeho rodič a spuštěná operace tvoří výchozí bod pro posouzení události.
02 / Detekce
Detekce je signál k vyhodnocení. Samotný popisek bez dalších skutečností neprokazuje rozsah incidentu.
03 / Izolace
Izolace koncového bodu může omezit šíření, pokud je dostupná, schválená a pro danou situaci vhodná.
04 / Kontext
Časová osa, identity a související procesy pomáhají určit další kroky a ověřit výsledek zásahu.
SentinelOne Singularity je platforma pro ochranu koncových zařízení a podle zvoleného řešení i dalších oblastí. Na endpointu spojuje prevenci, detekci podezřelého chování, kontext událostí a možnosti reakce.
Dostupné funkce závisí na licenčním balíčku, operačním systému, konfiguraci a způsobu nasazení. V nabídce proto rozlišíme, co je součástí licence, co je volitelné a za co zůstává odpovědný váš tým.
Nainstalovaný agent sám neurčí, kdo vyhodnotí výstrahu, kdo schválí zásah a jak proběhne obnova. Proto před nasazením společně projdeme provozní odpovědnosti a eskalace.
Ochrana koncových zařízení nenahrazuje zálohy, vícefaktorové ověřování, aktualizace, bezpečnou konfiguraci ani postupy pro řešení incidentů. Dobře nasazená je doplňuje.
Analýza potřeb, návrh rozsahu, pomoc s nasazením a podpora v rozsahu nabídky.
Produkt, licenční model, dokumentace a produktová eskalace podle podmínek výrobce.
Přístup k prostředí, schválení politik, technická součinnost a rozhodnutí, která nelze přenést na dodavatele.
Zařízení, operační systémy, stávající antivirus, kritické aplikace a kapacita IT.
Na vybrané skupině zařízení ověříme vhodnost a nastavení podle předem dohodnutých kritérií.
Postupná migrace, politiky, oprávnění, pravidla eskalace a předání vašim správcům.
Kanály, rozsah a odpovědnosti jasně vymezené ve smlouvě. Nepřetržitou dostupnost automaticky neslibujeme.
Každý modul řeší jinou část útoku a má vlastní licenční podmínky. U každého najdete, co dělá, jak funguje v praxi, pro koho je a co si ověřit před nákupem.
Úrovně jsou kvalitativní: 3 hlavní role, 2 doplňková ochrana, 1 kontext, 0 bez přímé role; skutečné pokrytí závisí na licenci, platformě a nasazení.
| Modul | Koncová zařízení | Servery a cloud | Identity | Síť | Data a logy | Používání AI |
|---|---|---|---|---|---|---|
| Singularity Endpoint | Koncová zařízení: hlavní role | Servery a cloud: doplňková ochrana | Identity: kontext | Síť: kontext | Data a logy: kontext | Používání AI: bez přímé role |
| Singularity Cloud Security | Koncová zařízení: bez přímé role | Servery a cloud: hlavní role | Identity: kontext | Síť: bez přímé role | Data a logy: kontext | Používání AI: bez přímé role |
| Singularity Identity | Koncová zařízení: doplňková ochrana | Servery a cloud: kontext | Identity: hlavní role | Síť: kontext | Data a logy: bez přímé role | Používání AI: bez přímé role |
| Singularity Network Discovery | Koncová zařízení: doplňková ochrana | Servery a cloud: kontext | Identity: bez přímé role | Síť: hlavní role | Data a logy: bez přímé role | Používání AI: bez přímé role |
| Singularity Mobile | Koncová zařízení: hlavní role | Servery a cloud: bez přímé role | Identity: kontext | Síť: kontext | Data a logy: bez přímé role | Používání AI: bez přímé role |
| Singularity AI SIEM | Koncová zařízení: kontext | Servery a cloud: kontext | Identity: kontext | Síť: doplňková ochrana | Data a logy: hlavní role | Používání AI: bez přímé role |
| Purple AI | Koncová zařízení: kontext | Servery a cloud: kontext | Identity: kontext | Síť: kontext | Data a logy: hlavní role | Používání AI: bez přímé role |
| Prompt Security | Koncová zařízení: bez přímé role | Servery a cloud: bez přímé role | Identity: bez přímé role | Síť: bez přímé role | Data a logy: kontext | Používání AI: hlavní role |
| Wayfinder MDR | Koncová zařízení: doplňková ochrana | Servery a cloud: doplňková ochrana | Identity: doplňková ochrana | Síť: kontext | Data a logy: kontext | Používání AI: bez přímé role |
Ne automaticky. Produkt, podpora APPSEC a případná spravovaná služba jsou samostatné části nabídky. Dostupnost a odpovědnosti vždy uvedeme ve smlouvě.
Nejprve posoudíme kompatibilitu a rizika. Pilot a postupná migrace ověří politiku i provoz dřív, než ochranu rozšíříme na další zařízení.
Hlavně počet a typy koncových zařízení a serverů, operační systémy, požadovaný rozsah, délku licence a očekávanou míru pomoci s nasazením a podporou.

Nemusíte vědět, jestli potřebujete test, technologii nebo konzultaci. Podle popisu situace navrhneme vhodný další krok.