01 / Proces
Začíname pozorovateľnou aktivitou
Proces, jeho rodič a spustená operácia tvoria východiskový bod na posúdenie udalosti.


Prevencia, detekcia a reakcia na koncových zariadeniach v enterprise prostredí. Produkt dodáva SentinelOne; APPSEC s vami navrhne rozsah, pomôže s nasadením a poskytne podporu podľa ponuky.
SentinelOne umožňuje spojiť kontext a izolovať zariadenie. Rozsah reakcie závisí od licencie a nastavenia.
 SENTINELONE / ENTERPRISE
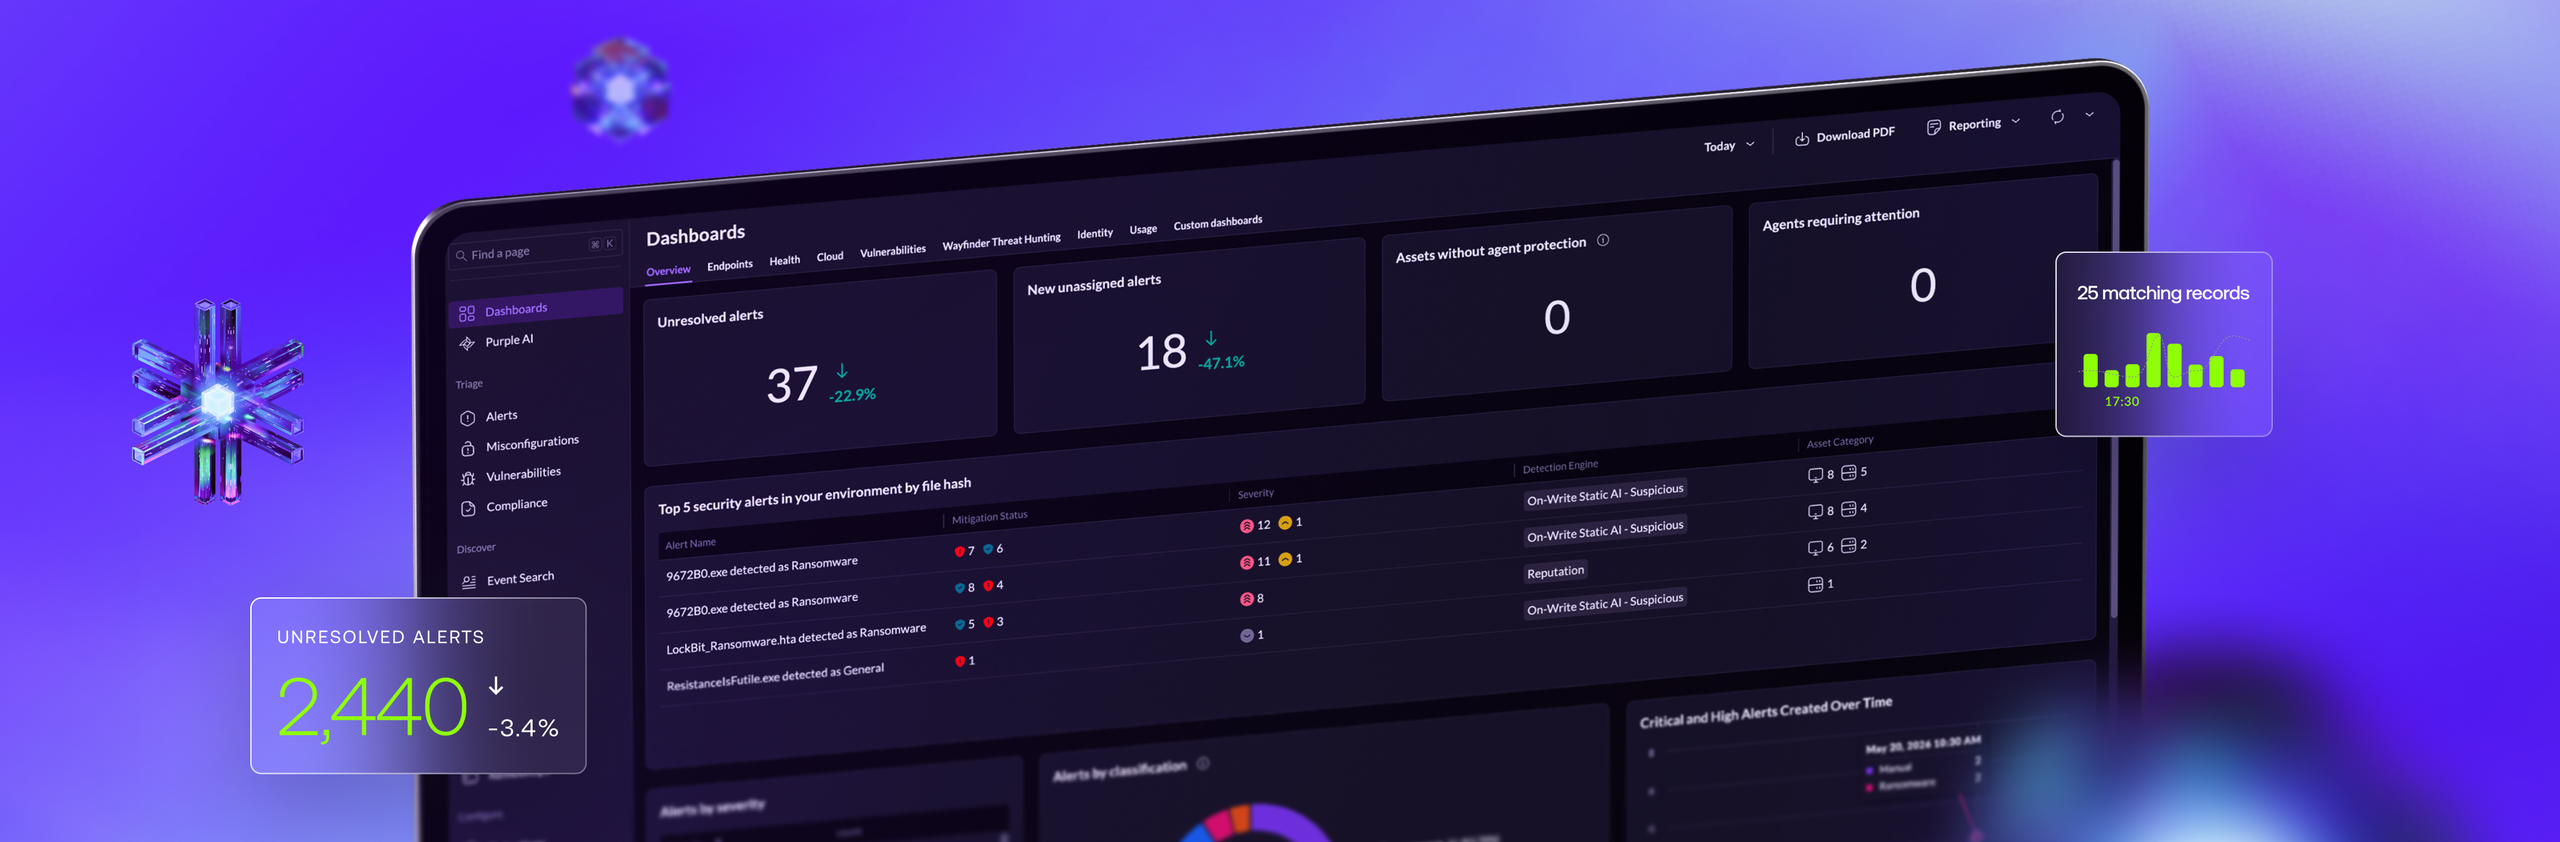
SentinelOne / kontext udalosti
Schéma ukazuje, ako sa s bezpečnostnou udalosťou pracuje. Nesľubuje automatické zastavenie každej hrozby.
01 / Proces
Proces, jeho rodič a spustená operácia tvoria východiskový bod na posúdenie udalosti.
02 / Detekcia
Detekcia je signál na vyhodnotenie. Samotný popis bez ďalších skutočností nepreukazuje rozsah incidentu.
03 / Izolácia
Izolácia koncového bodu môže obmedziť šírenie, ak je dostupná, schválená a pre danú situáciu vhodná.
04 / Kontext
Časová os, identity a súvisiace procesy pomáhajú určiť ďalšie kroky a overiť výsledok zásahu.
SentinelOne Singularity je platforma na ochranu koncových zariadení a podľa zvoleného riešenia aj ďalších oblastí. Na endpointe spája prevenciu, detekciu podozrivého správania, kontext udalostí a možnosti reakcie.
Dostupné funkcie závisia od licenčného balíka, operačného systému, konfigurácie a spôsobu nasadenia. V ponuke preto rozlíšime, čo je súčasťou licencie, čo je voliteľné a za čo zostáva zodpovedný váš tím.
Nainštalovaný agent sám neurčí, kto vyhodnotí výstrahu, kto schváli zásah a ako prebehne obnova. Preto pred nasadením spoločne prejdeme prevádzkové zodpovednosti a eskalácie.
Ochrana koncových zariadení nenahrádza zálohy, viacfaktorové overovanie, aktualizácie, bezpečnú konfiguráciu ani postupy na riešenie incidentov. Dobre nasadená ich dopĺňa.
Analýza potrieb, návrh rozsahu, pomoc s nasadením a podpora v rozsahu ponuky.
Produkt, licenčný model, dokumentácia a produktová eskalácia podľa podmienok výrobcu.
Prístup k prostrediu, schválenie politík, technická súčinnosť a rozhodnutia, ktoré nemožno preniesť na dodávateľa.
Zariadenia, operačné systémy, súčasný antivírus, kritické aplikácie a kapacita IT.
Na vybranej skupine zariadení overíme vhodnosť a nastavenie podľa vopred dohodnutých kritérií.
Postupná migrácia, politiky, oprávnenia, pravidlá eskalácie a odovzdanie vašim správcom.
Kanály, rozsah a zodpovednosti jasne vymedzené v zmluve. Nepretržitú dostupnosť automaticky nesľubujeme.
Každý modul rieši inú časť útoku a má vlastné licenčné podmienky. Pri každom nájdete, čo robí, ako funguje v praxi, pre koho je a čo si overiť pred nákupom.
Úrovne sú kvalitatívne: 3 hlavná rola, 2 doplnková ochrana, 1 kontext, 0 bez priamej roly; skutočné pokrytie závisí od licencie, platformy a nasadenia.
| Modul | Koncové zariadenia | Servery a cloud | Identity | Sieť | Dáta a logy | Používanie AI |
|---|---|---|---|---|---|---|
| Singularity Endpoint | Koncové zariadenia: hlavná úloha | Servery a cloud: doplnková ochrana | Identity: kontext | Sieť: kontext | Dáta a logy: kontext | Používanie AI: bez priamej úlohy |
| Singularity Cloud Security | Koncové zariadenia: bez priamej úlohy | Servery a cloud: hlavná úloha | Identity: kontext | Sieť: bez priamej úlohy | Dáta a logy: kontext | Používanie AI: bez priamej úlohy |
| Singularity Identity | Koncové zariadenia: doplnková ochrana | Servery a cloud: kontext | Identity: hlavná úloha | Sieť: kontext | Dáta a logy: bez priamej úlohy | Používanie AI: bez priamej úlohy |
| Singularity Network Discovery | Koncové zariadenia: doplnková ochrana | Servery a cloud: kontext | Identity: bez priamej úlohy | Sieť: hlavná úloha | Dáta a logy: bez priamej úlohy | Používanie AI: bez priamej úlohy |
| Singularity Mobile | Koncové zariadenia: hlavná úloha | Servery a cloud: bez priamej úlohy | Identity: kontext | Sieť: kontext | Dáta a logy: bez priamej úlohy | Používanie AI: bez priamej úlohy |
| Singularity AI SIEM | Koncové zariadenia: kontext | Servery a cloud: kontext | Identity: kontext | Sieť: doplnková ochrana | Dáta a logy: hlavná úloha | Používanie AI: bez priamej úlohy |
| Purple AI | Koncové zariadenia: kontext | Servery a cloud: kontext | Identity: kontext | Sieť: kontext | Dáta a logy: hlavná úloha | Používanie AI: bez priamej úlohy |
| Prompt Security | Koncové zariadenia: bez priamej úlohy | Servery a cloud: bez priamej úlohy | Identity: bez priamej úlohy | Sieť: bez priamej úlohy | Dáta a logy: kontext | Používanie AI: hlavná úloha |
| Wayfinder MDR | Koncové zariadenia: doplnková ochrana | Servery a cloud: doplnková ochrana | Identity: doplnková ochrana | Sieť: kontext | Dáta a logy: kontext | Používanie AI: bez priamej úlohy |
Nie automaticky. Produkt, podpora APPSEC a prípadná spravovaná služba sú samostatné časti ponuky. Dostupnosť a zodpovednosti vždy uvedieme v zmluve.
Najprv posúdime kompatibilitu a riziká. Pilot a postupná migrácia overia politiku aj prevádzku skôr, ako ochranu rozšírime na ďalšie zariadenia.
Hlavne počet a typy koncových zariadení a serverov, operačné systémy, požadovaný rozsah, dĺžku licencie a očakávanú mieru pomoci s nasadením a podporou.

Nemusíte vedieť, či potrebujete test, technológiu alebo konzultáciu. Podľa opisu situácie navrhneme vhodný ďalší krok.